Trump culpa negligencia Walz ataque cibernético plantas agua
Trump responsabiliza al gobernador Tim Walz por ciberataque a sistemas de agua en siete estados estadounidenses, descartando participación iraní.
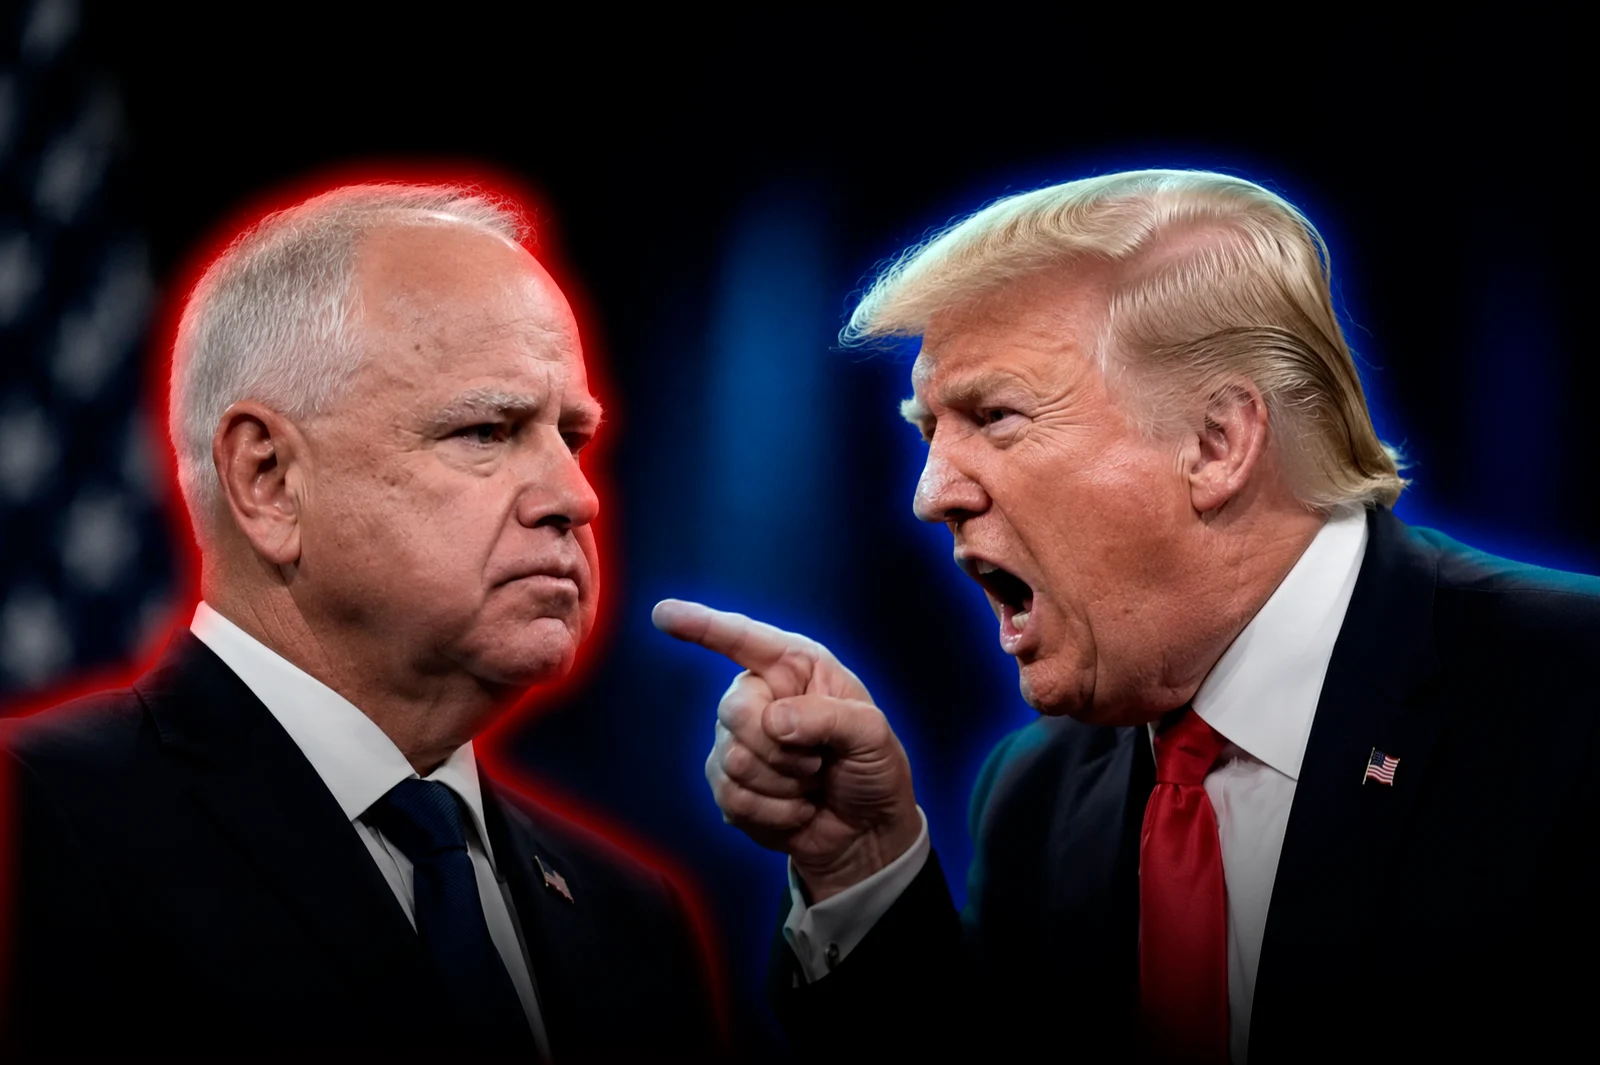
Acusaciones presidenciales sobre el ciberataque a infraestructura hídrica
El presidente estadounidense ha señalado directamente al gobernador Tim Walz como responsable del ciberataque a plantas de agua que afectó a múltiples estados de la nación. En sus declaraciones públicas, el mandatario enfatizó que la gestión deficiente y las prácticas administrativas cuestionables del funcionario demócrata contribuyeron significativamente a la vulnerabilidad de estos sistemas críticos.
La administración presidencial descartó categóricamente cualquier participación de Irán en estos incidentes de seguridad informática. Esta negación representa un punto de divergencia notable en los análisis que diferentes agencias de inteligencia podrían haber presentado sobre los orígenes del ataque cibernético.
Contexto del ataque a la infraestructura acuífera
El incidente de seguridad afectó a plantas de tratamiento y distribución de agua en siete jurisdicciones estatales, generando preocupaciones significativas respecto a la protección de sistemas fundamentales para la salud pública. Estos ataques dirigidos a infraestructura crítica representan amenazas potencialmente graves para comunidades dependientes de estos servicios esenciales.
La vulnerabilidad de sistemas de agua ha sido identificada durante años como un área de particular riesgo en la arquitectura de ciberseguridad nacional. Las plantas de tratamiento frecuentemente operan con tecnologías heredadas que presentan desafíos significativos para su modernización y protección contra amenazas contemporáneas.
Críticas a la gestión estatal
El gobernador Walz, representante del partido demócrata, ha sido objeto de cuestionamientos respecto a su supervisión de los protocolos de seguridad en infraestructura estatal. El presidente enfatizó alegaciones de incompetencia administrativa y mencionó presuntos actos de corrupción como factores que habrían facilitado la explotación de vulnerabilidades técnicas.
Estas acusaciones se producen en un contexto de tensiones políticas significativas entre la administración federal y los gobiernos estatales sobre responsabilidades compartidas en materia de ciberseguridad nacional. Las autoridades estatales típicamente mantienen jurisdicción directa sobre sistemas de servicios públicos locales, aunque coordinan con agencias federales especializadas.
Implicaciones para la seguridad nacional
Los intentos de comprometer sistemas de agua representan escenarios de riesgo crítico que podrían afectar la continuidad de servicios esenciales y potencialmente impactar la salud de poblaciones extensas. La capacidad defensiva contra tales amenazas depende de inversiones tecnológicas, capacitación personal especializado y coordinación multinivel entre jurisdicciones.
La identificación de responsabilidades por vulnerabilidades expuestas durante estos incidentes se ha convertido en un tema de debate político significativo. Mientras que el liderazgo federal atribuye deficiencias administrativas locales, algunos analistas señalan que las limitaciones presupuestarias y la falta de estándares federales uniformes también contribuyen a brechas en defensa cibernética.
Respuestas y medidas correctivas
Las jurisdicciones afectadas han iniciado evaluaciones integrales de sus sistemas de control industrial y arquitecturas informáticas. Estos análisis incluyen auditorías de seguridad exhaustivas, actualizaciones de software y fortalecimiento de mecanismos de autenticación en acceso a sistemas críticos.
La coordinación entre autoridades locales, estatales y federales permanece como elemento esencial para fortalecer defensas contra futuros intentos de infiltración. Las agencias federales han ofrecido asistencia técnica, aunque la implementación de recomendaciones de seguridad requiere recursos significativos que enfrentan limitaciones presupuestarias en muchas jurisdicciones.
Perspectivas sobre inteligencia y atribución
La determinación definitiva sobre los actores responsables de ataques cibernéticos enfrenta complejidades inherentes, ya que los métodos modernos permiten a operadores encubrir sus orígenes geográficos y afiliaciones institucionales. Las evaluaciones de inteligencia requieren análisis técnico sofisticado, integración de múltiples fuentes de información y consideración de motivaciones geopolíticas complejas.
El rechazo presidencial de participación iraní contrasta potencialmente con evaluaciones de comunidades de seguridad que podrían identificar patrones consistentes con operaciones atribuidas previamente a actores estatales de esa región. Estas divergencias en conclusiones de inteligencia reflejan desafíos inherentes en análisis de atribución en el espacio cibernético.
Las plantas de agua continuarán requiriendo vigilancia constante y mejora continua de sus posiciones defensivas contra amenazas emergentes de carácter digital que evolucionan permanentemente.